Seis cosas tienen que cumplirse antes de que se ejecute una acción. No una cualquiera – todas.
Aquí el acceso no es un nombre de rol. Lo que decide si alguien puede hacer algo es la licencia de la organización y el grupo de permisos vinculado al cargo que ocupa, resueltos cuando inicia sesión. Esta página sigue una acción corriente a través de todas las condiciones que la hacen posible.
La acción Abrir la pantalla de nómina y cambiar una tarifa salarial
Todas y cada una de ellas, antes de que se ejecute la acción.
¿Existe la cuenta?
Nadie se registra por su cuenta. El autorregistro está desactivado, así que una cuenta existe porque alguien de la organización la dio de alta – lo que hace de la lista de cuentas una decisión y no una consecuencia.
¿Se ha completado el inicio de sesión?
Un único servidor de autorización, del que todas las aplicaciones de la suite son clientes – así, un inicio de sesión cubre toda la suite en lugar de que cada aplicación tenga el suyo. Las contraseñas tienen una regla de longitud mínima y complejidad y no pueden repetir las cinco últimas. Se puede registrar un segundo factor mediante una aplicación de autenticación, con códigos de recuperación; se registra por usuario y no se impone en toda la organización.
¿A qué organización pertenece esa cuenta?
La cuenta se resuelve en un registro de empleado, y ese registro lleva la organización. Todas las consultas que ejecutan las aplicaciones se limitan a ella; por eso un despliegue puede albergar más de una organización sin que sus registros se mezclen.
¿Tiene la organización licencia para esta aplicación?
Un archivo de licencia cifrado, validado al cargarlo con el nombre de la organización y una fecha de caducidad, indica los módulos que existen para esa organización. Si ha caducado, los privilegios pasan a ser de solo lectura en lugar de que las aplicaciones sigan funcionando sin más.
¿Qué grupo de permisos tiene el puesto?
Los grupos se vinculan a cargos del organigrama, no a cuentas. El empleado ocupa un puesto; el puesto tiene el grupo; el grupo lleva las aplicaciones y los privilegios. Por tanto, un cambio de titular no es un cambio de permisos – y no hay ninguna lista de excepciones por persona que mantener.
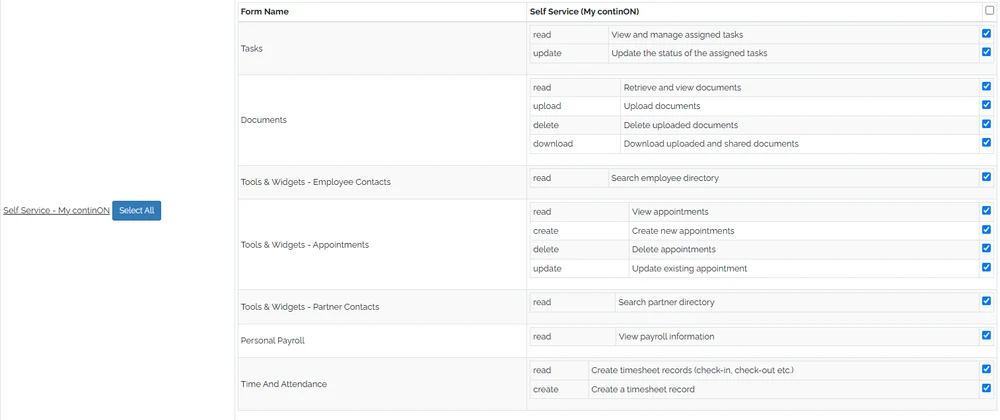
¿Concede el grupo exactamente esta acción en exactamente este formulario?
No un nombre de rol. El grupo enumera cada formulario por separado y, dentro de él, cada acción por separado – leer, crear, actualizar, eliminar, descargar. Leer la nómina y actualizar la nómina son autorizaciones distintas, y una no implica la otra.
Solo entonces Se puede cambiar la tarifa salarial. Si falla cualquiera de las seis, la pantalla no se abre, o se abre sin la acción.
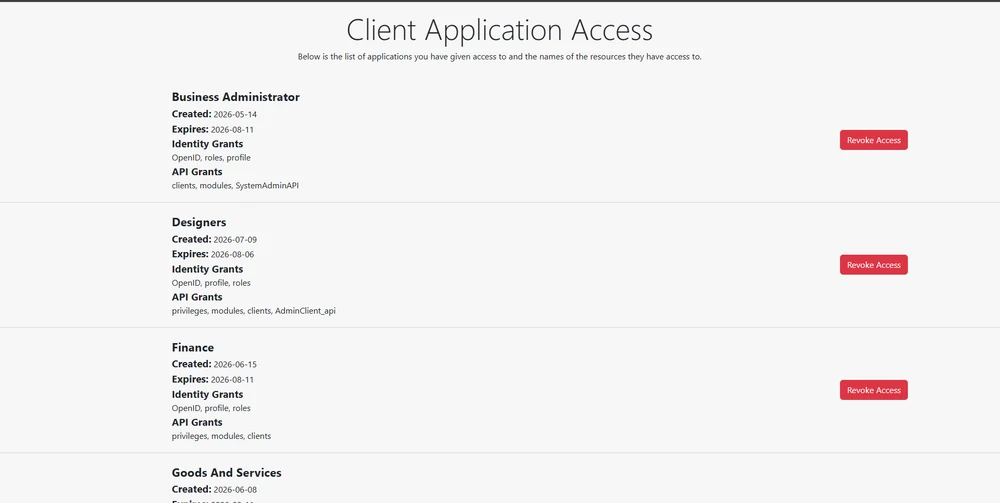
Cuando quien llama es una aplicación y no una persona.
Entonces no hay ningún puesto que resolver, así que la autorización se concede a la propia aplicación y figura donde puede verse: qué identidad y qué ámbitos de API se le dieron, cuándo se concedió, cuándo caduca y el control que la retira. Un acceso que no se ve no se puede controlar, y aquí es donde se ve.
Lo que realmente se conserva, y lo que abarca.
- Una solicitud en curso conserva su propio rastro
- Una instancia de proceso registra las transiciones que realizó y la versión de la definición con la que se ejecutó, de modo que con qué reglas se decidió una solicitud determinada sigue teniendo respuesta después. Process Builder
- Las asignaciones laborales se historizan
- La asignación vigente se marca y las anteriores permanecen registradas con sus fechas – así, quién ocupaba un puesto cuando ocurrió algo es una pregunta con respuesta. Empleo y contratos
- Se registra la aceptación del aviso legal
- El aviso que los usuarios deben aceptar se publica una vez para la organización, y cada aceptación se registra a nombre del usuario que la dio. Configuración de la empresa
Lo que esta página no afirma.
- No se afirma ninguna certificación. continON no se presenta aquí como certificado, auditado ni evaluado conforme a ISO 27001, SOC 2, HIPAA, PCI DSS ni ningún otro esquema, y en este sitio no aparece ningún distintivo de cumplimiento.
- La autenticación de dos factores existe como registro por usuario de una aplicación de autenticación. No se describe como una obligación para toda la organización, y no hay segundo factor por SMS ni por correo electrónico.
- No se ofrece la federación con un proveedor de identidad externo. Las conexiones para ello existen en el código, pero están desactivadas, así que no se presenta como una funcionalidad que se pueda adquirir hoy.
- No todo se audita. Los rastros mencionados arriba son concretos y existen realmente; esta página no afirma la existencia de un registro de auditoría completo de todas las pantallas y todos los campos.
- No se afirma ninguna propiedad de cifrado más allá de lo visible: los nombres de host públicos se sirven mediante TLS y las claves de API externas almacenadas se cifran en reposo. No se afirma nada más sobre los datos en reposo o en tránsito.
Traiga su revisión de seguridad.
Una sesión de trabajo en un entorno anonimizado con sus propias preguntas: cómo se construye un grupo, qué abre realmente un puesto y qué aspecto tiene la autorización de una aplicación cuando se revoca.