
Una cuenta demuestra quién es usted. No decide lo que puede hacer.
En continON son preguntas distintas con respuestas distintas. Iniciar sesión establece una identidad y se detiene ahí. A qué puede acceder esa identidad se determina después, a partir del registro laboral al que pertenece, la licencia de la organización, el puesto que ocupa la persona y los privilegios en que se resuelve ese puesto – calculado al iniciar sesión, cada vez.
Solicitar una demo
La consecuencia Como las atribuciones se derivan en lugar de almacenarse por persona, trasladar a alguien cambia lo que puede hacer sin volver a emitir nada – y nunca llega a existir una lista de permisos personales que pueda quedarse desactualizada.
Hay que conocer seis cosas. Se conocen en este orden.
- Cuenta
Un ID de continON
Que la persona que está ante el teclado es quien la cuenta dice que es – y, si lo ha activado, que también posee el segundo factor.
Aún sin decidirTodo. Una cuenta por sí sola no da acceso a nada: aún no está vinculada a una empresa, a un empleo ni a un permiso.
- CuentaRegistro laboral
El empleado al que pertenece la cuenta
Para qué organización trabaja esta persona. La cuenta está vinculada a un registro laboral, y ese registro pertenece exactamente a una organización.
Aún sin decidirQué partes de continON tiene esa organización, y qué puede hacer esta persona concreta dentro de ellas.
- CuentaRegistro laboralLicencia de la organización
Para qué tiene licencia la organización
Qué módulos existen para esta organización, y hasta cuándo. La licencia es el límite exterior: nada dentro de ella puede conceder más de lo que permite.
Aún sin decidirA cuáles de esos módulos con licencia accede esta persona, y con qué derechos.
- CuentaRegistro laboralLicencia de la organizaciónPuesto
El cargo que ocupa, en una unidad
Qué paquetes de permisos se aplican. Los paquetes se conceden al puesto del organigrama, por lo que siguen al puesto y no a la persona.
Aún sin decidirLas aplicaciones exactas y los privilegios exactos en que se resuelve el paquete.
- CuentaRegistro laboralLicencia de la organizaciónPuestoPermisos
El paquete, o una asignación explícita
Qué aplicaciones se abren, y qué privilegios con nombre las acompañan. Una persona puede heredarlos de su cargo, tomar un paquete o recibir un conjunto explícito.
Aún sin decidirLo que eso significa a nivel de una sola pantalla y un solo botón.
- CuentaRegistro laboralLicencia de la organizaciónPuestoPermisosFormulario y acción
Un privilegio sobre un formulario concreto
La respuesta. Los derechos se tienen por formulario y por acción – leer, crear, actualizar, eliminar, descargar –, no como un único rol genérico que significa lo mismo en todas partes.
Aún sin decidirNada. Aquí termina la cadena, y se vuelve a derivar en el siguiente inicio de sesión en lugar de almacenarse y dejarse envejecer.
Una sesión, y las aplicaciones confían en ella.
Cada aplicación de continON es cliente de un único servicio de autorización, de modo que una persona inicia sesión una vez y pasa de una aplicación a otra sin volver a autenticarse. La cadena anterior se resuelve en esa sesión, y por eso cada aplicación puede decidir qué mostrar sin guardar su propia copia de quién es cada cual.
El servicio de autorización es propio de continON y se despliega por entorno, junto con el resto de la carga de trabajo. Dónde se ejecuta es una cuestión de despliegue, no de identidad. Dónde se ejecuta continON
- Administración empresarial
- Finanzas
- Bienes y servicios
- Recursos humanos
- Gestión del trabajo
- Selección de personal en línea
Los dos últimos eslabones, en el producto.
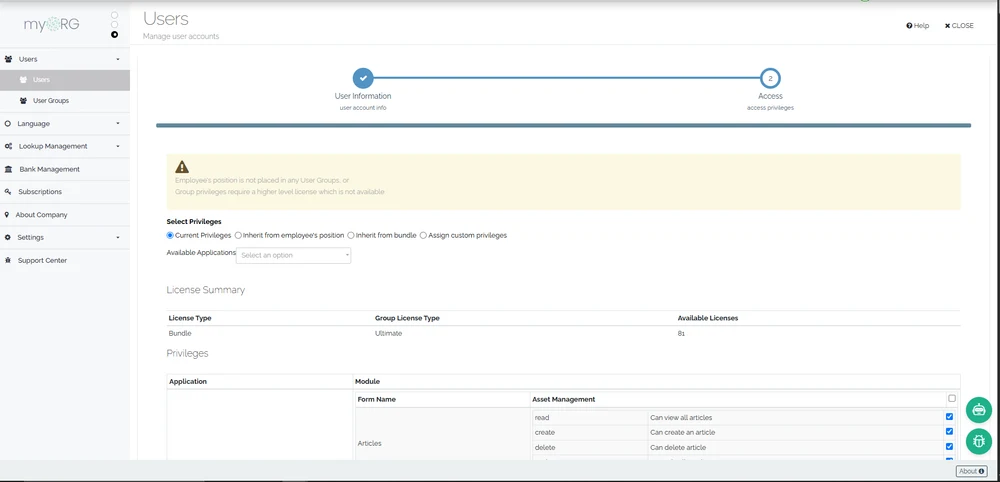
De dónde procede el paquete de permisos
Los privilegios se heredan del cargo del empleado, se toman de un paquete o se asignan explícitamente – y el resumen de la licencia que figura al lado es el límite que ninguno de ellos puede superar.
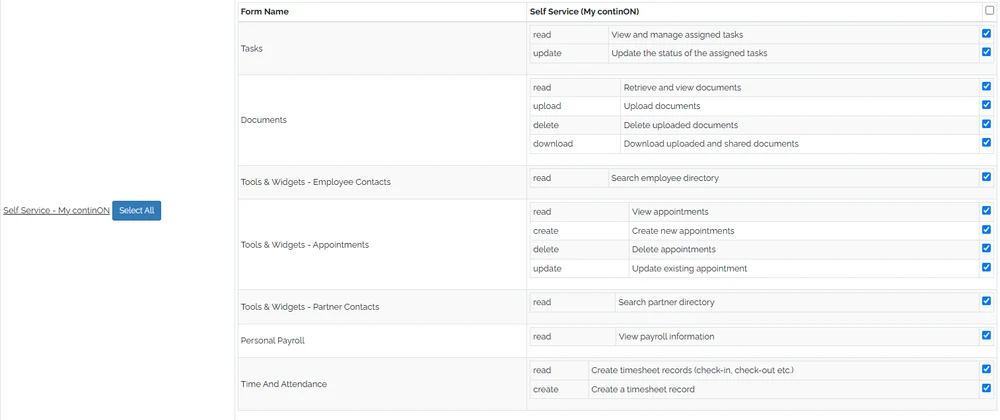
Qué es realmente un privilegio
No un rol. Un formulario concreto y las acciones individuales sobre él – leer, crear, actualizar, eliminar, descargar –, cada una concedida o no.
Lo que controla la propia cuenta – y lo que no.
Un segundo factor, mediante aplicación de autenticación
Cualquier cuenta puede registrar una aplicación de autenticación mediante código QR, guardar códigos de recuperación y recordar un navegador. Una vez registrada, se solicita al iniciar sesión.
Lo activa el titular de la cuenta. continON no ofrece actualmente un ajuste para toda la organización que obligue a todas las cuentas a utilizarlo.
Una política de contraseñas con historial de reutilización
Las contraseñas tienen una longitud y una complejidad mínimas, no pueden repetir las recientes y las restablece el titular de la cuenta por correo electrónico, no a través de un administrador.
Los datos personales de la cuenta
Desde su propio perfil, una persona puede exportar los datos personales asociados a su cuenta y solicitar su supresión, confirmándola con su contraseña.
Se trata de autoservicio en la cuenta. No existe un flujo de trabajo del lado del administrador para gestionar una solicitud hecha en nombre de otra persona.
Quién puede crear una cuenta
El autorregistro está desactivado. Las cuentas existen porque la organización las ha creado, y por eso la cadena anterior puede empezar en un registro laboral.
Lo que no se afirma aquí Esta página describe cómo se derivan las atribuciones. No afirma nada sobre certificaciones y no describe la federación con un proveedor de identidad externo – ese cableado existe en la plataforma, pero no está habilitado en el estado que podemos verificar, por lo que no se publica como funcionalidad.
Traslade a una persona y observe cómo su acceso se traslada con ella.
En un entorno anonimizado: inicie sesión una vez en todas las aplicaciones, reasigne después un puesto y vea a qué puede acceder la misma cuenta a continuación – sin conceder nada manualmente.