

PlateformeIdentité & accès
Un compte prouve qui vous êtes. Il ne décide pas de ce que vous pouvez faire.
Dans continON, ce sont deux questions distinctes, avec des réponses distinctes. La connexion établit une identité et s’arrête là. Ce à quoi cette identité peut accéder est assemblé ensuite, à partir du dossier d’emploi auquel elle appartient, de la licence que détient l’organisation, du poste qu’occupe la personne et des privilèges qui découlent de ce poste – et recalculé à chaque connexion.
Demander une démo
La conséquence Comme les pouvoirs sont dérivés plutôt que stockés par personne, muter quelqu’un change ce qu’il peut faire sans que rien ne doive être réémis – et il n’existe jamais de liste d’autorisations personnelles susceptible de devenir obsolète.
Six éléments doivent être connus. Ils le sont dans cet ordre.
- Compte utilisateur
Un identifiant continON
Que la personne au clavier est bien celle qu’annonce le compte – et, si elle l’a activé, qu’elle détient aussi le second facteur.
Encore indéterminéTout. Un compte seul n’accède à rien : il n’est encore rattaché à aucune entreprise, aucun poste ni aucune autorisation.
- Compte utilisateurDossier d’emploi
Le collaborateur auquel appartient le compte
Pour quelle organisation cette personne travaille. Le compte est lié à un dossier d’emploi, et ce dossier appartient à une seule et unique organisation.
Encore indéterminéQuelles parties de continON cette organisation possède, et ce que cette personne précise peut y faire.
- Compte utilisateurDossier d’emploiLicence de l’organisation
Ce que couvre la licence de l’organisation
Quels modules existent pour cette organisation, et jusqu’à quand. La licence est la limite extérieure : rien à l’intérieur ne peut accorder plus qu’elle ne le permet.
Encore indéterminéAuxquels de ces modules sous licence cette personne accède, et avec quels droits.
- Compte utilisateurDossier d’emploiLicence de l’organisationPoste
La fonction qu’elle occupe, dans une unité
Quels ensembles d’autorisations s’appliquent. Les ensembles sont accordés au poste dans l’organigramme ; ils suivent donc le poste plutôt que l’individu.
Encore indéterminéLes applications et les privilèges exacts auxquels correspond l’ensemble.
- Compte utilisateurDossier d’emploiLicence de l’organisationPosteAutorisations
L’ensemble, ou une attribution explicite
Quelles applications s’ouvrent, et quels privilèges nommés les accompagnent. Une personne peut hériter de sa fonction, recevoir un ensemble ou se voir attribuer un jeu explicite.
Encore indéterminéCe que cela signifie au niveau d’un écran et d’un bouton précis.
- Compte utilisateurDossier d’emploiLicence de l’organisationPosteAutorisationsFormulaire et action
Un privilège sur un formulaire nommé
La réponse. Les droits sont détenus par formulaire et par action – lire, créer, modifier, supprimer, télécharger –, et non sous la forme d’un rôle grossier qui signifie la même chose partout.
Encore indéterminéRien. C’est ici que la chaîne s’arrête, et elle est recalculée à la connexion suivante au lieu d’être stockée et laissée vieillir.
Une seule session, et les applications lui font confiance.
Chaque application continON est cliente d’un seul service d’autorisation : une personne se connecte une fois et passe d’une application à l’autre sans s’authentifier à nouveau. La chaîne ci-dessus est résolue dans cette session, ce qui permet à chaque application de décider quoi afficher sans conserver sa propre copie de l’identité de chacun.
Le service d’autorisation est propre à continON et il est déployé par environnement, aux côtés du reste de la charge de travail. L’endroit où il s’exécute relève du déploiement, pas de l’identité. Où s’exécute continON
- Administration d’entreprise
- Finances
- Biens & services
- Ressources humaines
- Gestion du travail
- Recrutement en ligne
Les deux derniers maillons, dans le produit.
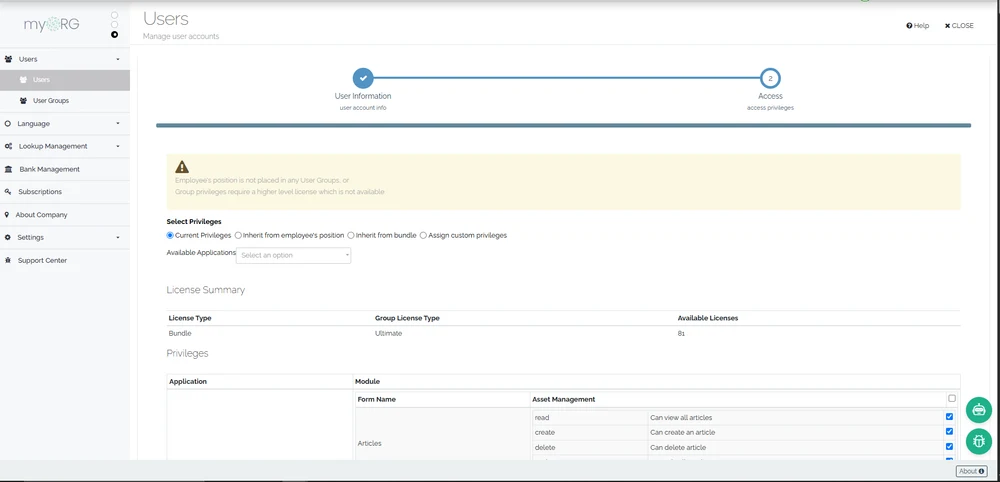
D’où vient l’ensemble
Les privilèges sont hérités de la fonction du collaborateur, tirés d’un ensemble ou attribués explicitement – et le récapitulatif des licences affiché à côté fixe la limite qu’aucun d’eux ne peut dépasser.
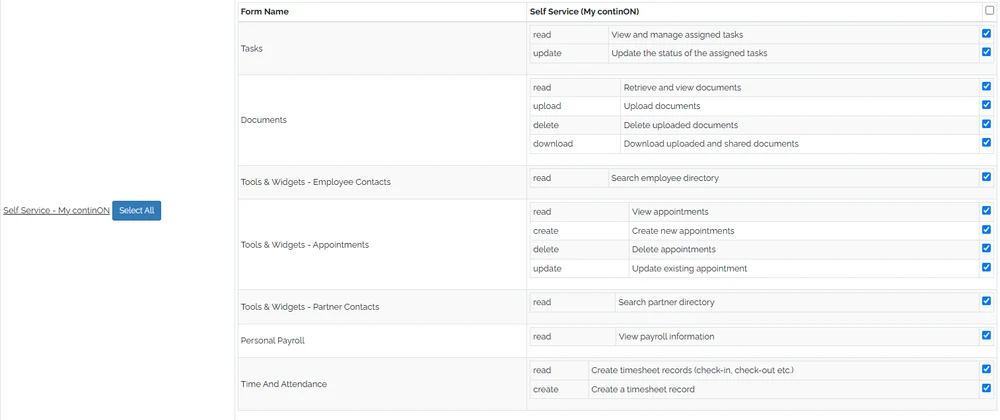
Ce qu’est réellement un privilège
Pas un rôle. Un formulaire nommé, et les actions individuelles qui s’y appliquent – lire, créer, modifier, supprimer, télécharger –, chacune accordée ou non.
Ce que le compte contrôle lui-même – et ce qu’il ne contrôle pas.
Un second facteur, par application d’authentification
Tout compte peut enregistrer une application d’authentification par code QR, conserver des codes de récupération et mémoriser un navigateur. Une fois l’enregistrement effectué, le second facteur est demandé à la connexion.
Il est activé par le titulaire du compte. continON ne propose actuellement aucun paramètre à l’échelle de l’organisation qui impose son utilisation à tous les comptes.
Une politique de mots de passe avec historique de réutilisation
Les mots de passe ont une longueur et une complexité minimales, ne peuvent pas reprendre des mots de passe récents et sont réinitialisés par le titulaire du compte par e-mail plutôt que par l’intermédiaire d’un administrateur.
Les données personnelles du compte
Depuis son propre profil, une personne peut exporter les données personnelles liées à son compte et en demander la suppression, confirmée par son mot de passe.
Il s’agit de libre-service sur le compte. Il n’existe pas de flux de travail côté administrateur pour traiter une demande faite pour le compte d’une autre personne.
Qui peut créer un compte
L’auto-inscription est désactivée. Les comptes existent parce que l’organisation les a créés, c’est pourquoi la chaîne ci-dessus peut partir d’un dossier d’emploi.
Non revendiqué ici Cette page décrit comment les pouvoirs sont dérivés. Elle n’affirme rien en matière de certification et ne décrit pas la fédération d’un fournisseur d’identité externe – ce raccordement existe dans l’environnement, mais il n’est pas activé dans l’état que nous pouvons vérifier ; il n’est donc pas publié comme fonctionnalité.
Mutez une personne et voyez ses accès la suivre.
Sur un mandant anonymisé : se connecter une seule fois pour toutes les applications, puis réattribuer un poste et voir ce à quoi le même compte peut accéder ensuite – sans que rien ne soit accordé manuellement.