

PiattaformaIdentità e accesso
Un account dimostra chi si è. Non decide che cosa si può fare.
In continON sono domande distinte con risposte distinte. L’accesso stabilisce un’identità e si ferma lì. Ciò che quell’identità può raggiungere viene composto in un secondo momento, a partire dal rapporto di lavoro a cui appartiene, dalla licenza di cui dispone l’organizzazione, dal posto occupato dalla persona e dai privilegi in cui quel posto si traduce – calcolato all’accesso, ogni volta.
Richiedere una demo
La conseguenza Poiché i poteri vengono derivati anziché memorizzati per persona, spostare qualcuno cambia ciò che può fare senza che nulla debba essere riemesso – e non esiste nemmeno, fin dall’inizio, un elenco di autorizzazioni personali che possa diventare obsoleto.
Sei elementi devono essere noti. Lo diventano in quest’ordine.
- Account utente
Un ID continON
Che la persona alla tastiera sia chi l’account dice che sia – e, se l’ha attivato, che possieda anche il secondo fattore.
Ancora da stabilireTutto. Un account da solo non raggiunge nulla: non è ancora collegato a un’azienda, a una funzione o a un’autorizzazione.
- Account utenteRapporto di lavoro
Il collaboratore a cui appartiene l’account
Per quale organizzazione lavora questa persona. L’account è collegato a un rapporto di lavoro, e quel rapporto appartiene a una sola organizzazione.
Ancora da stabilireDi quali parti di continON disponga quell’organizzazione, e che cosa possa fare al loro interno questa persona in particolare.
- Account utenteRapporto di lavoroLicenza dell’organizzazione
Cosa copre la licenza dell’organizzazione
Quali moduli esistono per questa organizzazione, e fino a quando. La licenza è il limite esterno: nulla al suo interno può concedere più di quanto essa consenta.
Ancora da stabilireQuali di questi moduli in licenza raggiunge questa persona, e con quali diritti.
- Account utenteRapporto di lavoroLicenza dell’organizzazionePosto
La posizione che occupa, in un’unità
Quali pacchetti di autorizzazioni si applicano. I pacchetti vengono concessi al posto nell’organigramma, per cui seguono il posto e non l’individuo.
Ancora da stabilireLe applicazioni esatte e i privilegi esatti in cui si traduce il pacchetto.
- Account utenteRapporto di lavoroLicenza dell’organizzazionePostoAutorizzazioni
Il pacchetto, o un’assegnazione esplicita
Quali applicazioni si aprono e quali privilegi definiti le accompagnano. Una persona può ereditarli dalla propria posizione, ricevere un pacchetto o ottenere un insieme esplicito.
Ancora da stabilireCosa significa questo a livello di una singola schermata e di un singolo pulsante.
- Account utenteRapporto di lavoroLicenza dell’organizzazionePostoAutorizzazioniMaschera e azione
Un privilegio su una maschera specifica
La risposta. I diritti sono attribuiti per maschera e per azione – lettura, creazione, modifica, eliminazione, download –, non come un unico ruolo generico che significa la stessa cosa ovunque.
Ancora da stabilireNiente. Qui la catena finisce, e viene derivata di nuovo al successivo accesso anziché essere memorizzata e lasciata invecchiare.
Una sola sessione, di cui le applicazioni si fidano.
Ogni applicazione continON è un client di un unico servizio di autorizzazione, per cui una persona accede una sola volta e passa da un’applicazione all’altra senza autenticarsi di nuovo. La catena descritta sopra viene risolta in quella sessione, ed è per questo che ogni applicazione può decidere cosa mostrare senza conservare una propria copia di chi sia ciascuno.
Il servizio di autorizzazione è proprio di continON e viene messo in esercizio per ogni ambiente, insieme al resto del carico di lavoro. Dove viene eseguito è una questione di messa in esercizio, non di identità. Dove funziona continON
- Amministrazione aziendale
- Finanza
- Beni e servizi
- Risorse umane
- Gestione del lavoro
- Reclutamento online
Gli ultimi due anelli, nel prodotto.
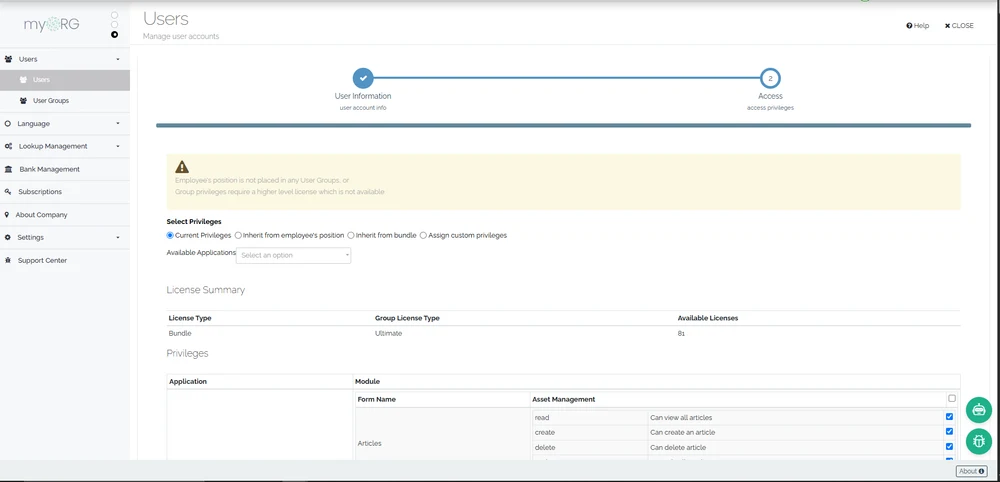
Da dove proviene il pacchetto
I privilegi vengono ereditati dalla posizione del collaboratore, ripresi da un pacchetto o assegnati esplicitamente – e il riepilogo delle licenze accanto a essi è il limite che nessuno di questi può superare.
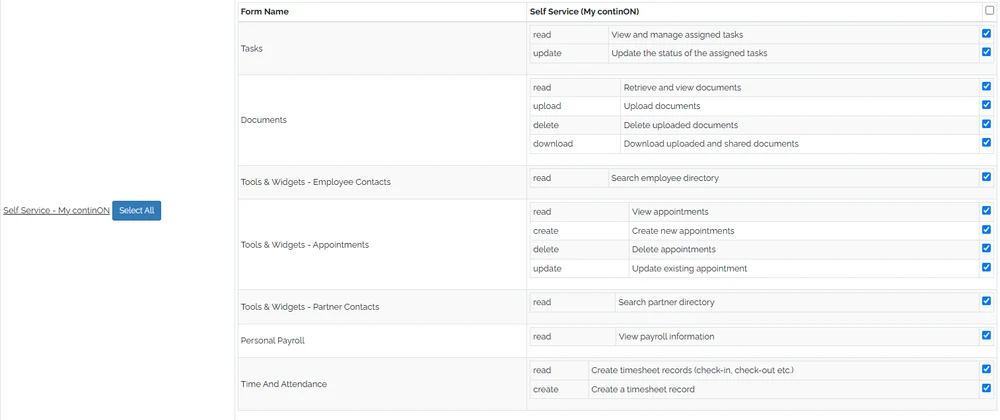
Che cos’è davvero un privilegio
Non un ruolo. Una maschera specifica e le singole azioni su di essa – lettura, creazione, modifica, eliminazione, download –, ciascuna concessa o meno.
Cosa controlla l’account stesso – e cosa no.
Un secondo fattore, tramite app di autenticazione
Ogni account può registrare un’app di autenticazione tramite codice QR, conservare codici di recupero e memorizzare un browser come attendibile. Dopo la registrazione, il secondo fattore viene richiesto all’accesso.
Viene attivato dal titolare dell’account. continON attualmente non offre un’impostazione valida per tutta l’organizzazione che obblighi ogni account a utilizzarlo.
Criteri per le password con cronologia delle password precedenti
Le password hanno una lunghezza e una complessità minime, non possono ripetere quelle recenti e vengono reimpostate dal titolare dell’account tramite e-mail anziché da un amministratore.
I dati personali dell’account
Dal proprio profilo, una persona può esportare i dati personali associati al proprio account e chiederne la cancellazione, confermando con la propria password.
Si tratta di una funzione self-service dell’account. Non esiste un flusso di lavoro lato amministratore per gestire una richiesta fatta per conto di un’altra persona.
Chi può creare un account in assoluto
L’autoregistrazione è disattivata. Gli account esistono perché li ha creati l’organizzazione, ed è per questo che la catena descritta sopra può partire da un rapporto di lavoro.
Cosa qui non si afferma Questa pagina descrive come vengono derivati i poteri. Non afferma nulla in merito a certificazioni e non descrive la federazione con un provider di identità esterno – quel collegamento esiste nella piattaforma ma non è attivo nello stato che possiamo verificare, per cui non viene pubblicato come funzionalità.
Spostare una persona e vedere i suoi accessi spostarsi con lei.
Su un mandante anonimizzato: accedere una sola volta a tutte le applicazioni, poi riassegnare un posto e vedere cosa può raggiungere in seguito lo stesso account – senza che nulla venga concesso manualmente.