

Prima che un’azione venga eseguita, sei condizioni devono essere soddisfatte. Non una qualsiasi – tutte.
Qui l’accesso non è il nome di un ruolo. A decidere se qualcuno può fare qualcosa sono la licenza dell’organizzazione e il gruppo di autorizzazioni collegato alla posizione che ricopre, determinati nel momento in cui accede. Questa pagina segue un’azione ordinaria attraverso tutte le condizioni che la rendono possibile.
L’azione Aprire la schermata di elaborazione dei salari e modificare una tariffa salariale
Tutte queste condizioni, prima che l’azione venga eseguita.
L’account esiste davvero?
Nessuno si registra da sé. L’autoregistrazione è disattivata, quindi un account esiste perché qualcuno nell’organizzazione lo ha creato – il che fa dell’elenco degli account una decisione e non una conseguenza.
L’accesso in sé è riuscito?
Un unico server di autorizzazione, di cui ogni applicazione della suite è client – così un solo accesso vale per tutta la suite, anziché ogni applicazione gestirne uno proprio. Le password devono rispettare una lunghezza minima e una regola di complessità e non possono ripetere le ultime cinque. Si può attivare un secondo fattore tramite app di autenticazione, con codici di recupero; viene attivato per singolo utente anziché imposto a tutta l’organizzazione.
A quale organizzazione appartiene l’account?
L’account rimanda a un record del collaboratore, e quel record porta con sé l’organizzazione. Ogni query eseguita dalle applicazioni è limitata a essa: per questo una sola messa in esercizio può ospitare più organizzazioni senza che i rispettivi record entrino in contatto.
L’organizzazione dispone della licenza per questa applicazione?
Un file di licenza cifrato, convalidato al caricamento rispetto al nome dell’organizzazione e a una scadenza, elenca i moduli che esistono per quell’organizzazione. Se è scaduto, i privilegi passano alla sola lettura anziché lasciare che le applicazioni continuino semplicemente a funzionare.
Quale gruppo di autorizzazioni è associato al posto?
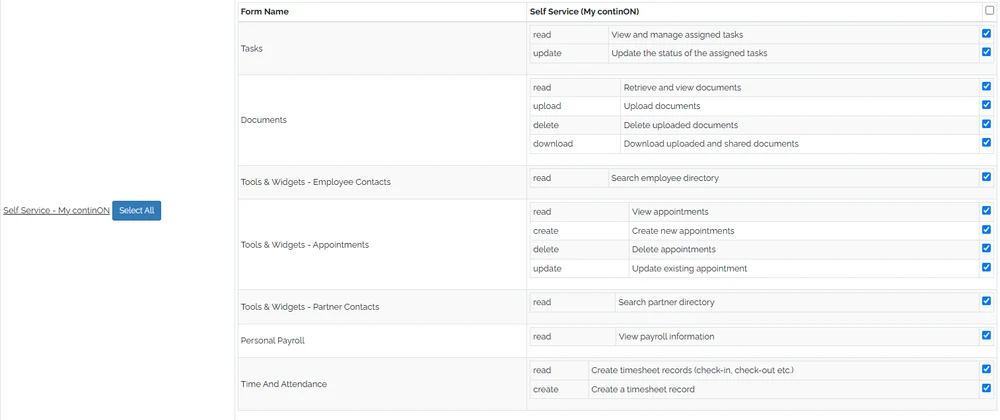
I gruppi sono collegati alle posizioni nell’organigramma, non agli account. Il collaboratore occupa un posto; al posto è associato il gruppo; il gruppo comprende le applicazioni e i privilegi. Un cambio di titolare non è quindi un cambio di autorizzazioni – e non c’è alcun elenco di eccezioni per persona da mantenere.
Il gruppo concede questa precisa azione su questa precisa maschera?
Non il nome di un ruolo. Il gruppo elenca ogni maschera singolarmente e, al suo interno, ogni azione singolarmente – lettura, creazione, modifica, eliminazione, download. La lettura e la modifica sull’elaborazione dei salari sono autorizzazioni distinte, e l’una non implica l’altra.
Solo allora La tariffa salariale può essere modificata. Se anche una sola delle sei non è soddisfatta, la schermata non si apre, oppure si apre senza quell’azione.
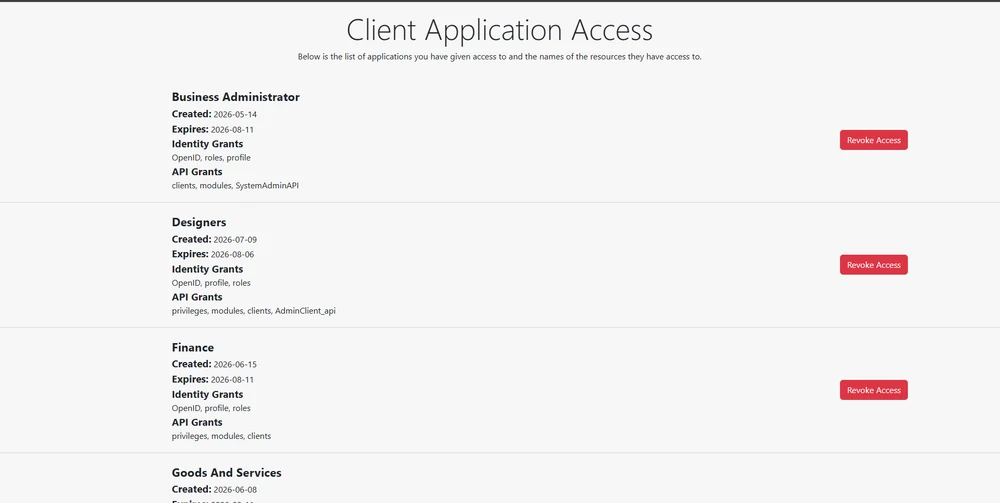
Quando il chiamante è un’applicazione anziché una persona.
In quel caso non c’è alcun posto da determinare, quindi l’autorizzazione viene concessa all’applicazione stessa ed elencata dove la si può vedere: quali ambiti di identità e API le sono stati assegnati, quando è stata concessa, quando scade e il comando che la revoca. Un accesso che non si vede non si può controllare, ed è qui che diventa visibile.
Cosa viene effettivamente conservato, e cosa copre.
- Una richiesta in corso conserva la propria traccia
- Un’istanza di processo registra le transizioni effettuate e la versione della definizione con cui è stata eseguita, così anche in seguito si può stabilire in base a quali regole è stata decisa una determinata richiesta. Process Builder
- Le assegnazioni d’impiego sono storicizzate
- L’assegnazione attuale è contrassegnata e le precedenti restano a registro con le rispettive date – così la domanda su chi occupava un posto nel momento in cui è accaduto qualcosa ha una risposta. Impiego e contratti
- L’accettazione dell’avvertenza legale viene registrata
- L’avviso che gli utenti devono accettare viene pubblicato una sola volta per l’organizzazione, e ogni accettazione viene registrata a nome dell’utente che l’ha espressa. Configurazione aziendale
Cosa questa pagina non afferma.
- Nessuna certificazione viene dichiarata. continON non è presentato qui come certificato, sottoposto ad audit o valutato rispetto a ISO 27001, SOC 2, HIPAA, PCI DSS o a qualsiasi altro schema, e su questo sito non compare alcun marchio di conformità.
- L’autenticazione a due fattori esiste come attivazione di un’app di autenticazione per singolo utente. Non viene descritta come obbligo esteso a tutta l’organizzazione, e non esiste un secondo fattore via SMS o e-mail.
- La federazione con un provider di identità esterno non è offerta. Il codice sorgente ne contiene già le predisposizioni, ma sono attualmente disattivate, per cui non viene presentata come una funzionalità che si può acquistare oggi.
- Non tutto è soggetto ad audit. Le tracce citate sopra sono tracce specifiche che esistono realmente; questa pagina non afferma l’esistenza di un registro di audit completo su ogni schermata e ogni campo.
- Non si dichiara alcuna proprietà di cifratura oltre a quanto è visibile: i nomi host pubblici sono serviti tramite TLS e le chiavi delle API esterne memorizzate sono cifrate a riposo. Null’altro viene affermato riguardo ai dati a riposo o in transito.
Porti con sé la Sua verifica di sicurezza.
Una sessione di lavoro su un mandante anonimizzato con le Sue domande: come si costruisce un gruppo, cosa apre davvero un posto e come appare l’autorizzazione di un’applicazione quando viene revocata.