

Sechs Bedingungen müssen erfüllt sein, bevor eine einzige Aktion ausgeführt wird. Nicht irgendeine davon – alle.
Zugriff ist hier kein Rollenname. Ob jemand etwas tun darf, entscheiden die Lizenz der Organisation und die Berechtigungsgruppe, die an die Position gebunden ist, welche die Person innehat – ermittelt bei der Anmeldung. Diese Seite verfolgt eine gewöhnliche Aktion durch alle Bedingungen hindurch, die sie erst möglich machen.
Die Aktion Den Bildschirm der Lohnabrechnung öffnen und einen Lohnansatz ändern
Jede einzelne davon, bevor die Aktion ausgeführt wird.
Existiert das Konto überhaupt?
Niemand registriert sich selbst. Die Selbstregistrierung ist abgeschaltet; ein Konto existiert also nur, weil jemand in der Organisation es eingerichtet hat – damit ist die Liste der Konten eine Entscheidung und keine Folgeerscheinung.
War die Anmeldung selbst erfolgreich?
Ein einziger Autorisierungsserver, und jede Anwendung der Suite ist sein Client – so deckt eine Anmeldung die ganze Suite ab, statt dass jede Anwendung ihre eigene führt. Passwörter unterliegen einer Regel für Mindestlänge und Komplexität und dürfen keines der letzten fünf wiederholen. Ein zweiter Faktor per Authenticator-App lässt sich mit Wiederherstellungscodes einrichten; er wird pro Person eingerichtet und nicht organisationsweit erzwungen.
Zu welcher Organisation gehört das Konto?
Das Konto verweist auf einen Personaldatensatz, und dieser Datensatz trägt die Organisation. Jede Abfrage, welche die Anwendungen ausführen, ist auf diese Organisation eingegrenzt – deshalb kann eine Bereitstellung mehr als eine Organisation enthalten, ohne dass sich deren Datensätze berühren.
Ist die Organisation für diese Anwendung lizenziert?
Eine verschlüsselte Lizenzdatei, die beim Hochladen gegen den Namen der Organisation und ein Ablaufdatum validiert wird, benennt die Module, die für diese Organisation existieren. Ist sie abgelaufen, fallen die Rechte auf Nur-Lesen zurück, statt dass die Anwendungen einfach weiterlaufen.
Welche Berechtigungsgruppe ist der Stelle zugeordnet?
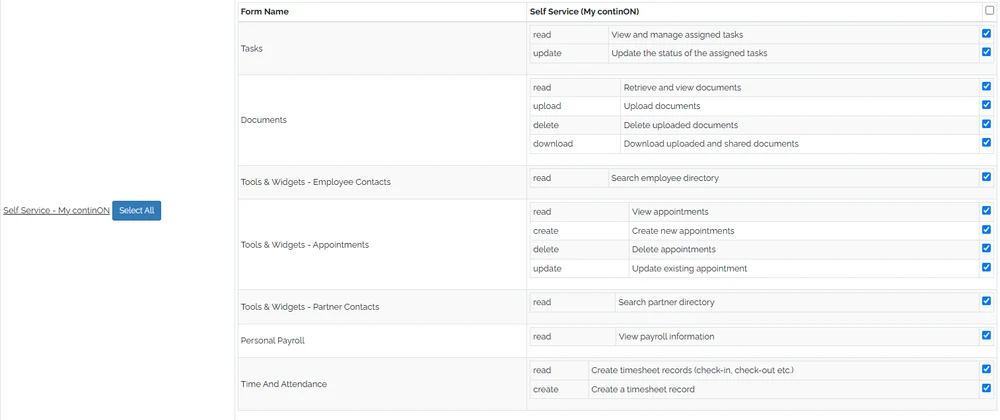
Gruppen sind an Positionen im Organigramm gebunden, nicht an Konten. Die mitarbeitende Person hat eine Stelle inne; der Stelle ist die Gruppe zugeordnet; die Gruppe trägt die Anwendungen und die Rechte. Ein Wechsel in der Stellenbesetzung ist deshalb kein Wechsel der Berechtigungen – und es gibt keine personenbezogene Ausnahmeliste, die gepflegt werden müsste.
Berechtigt die Gruppe zu genau dieser Aktion auf genau diesem Formular?
Kein Rollenname. Die Gruppe führt jedes Formular einzeln auf und darin jede Aktion einzeln – Lesen, Erstellen, Aktualisieren, Löschen, Herunterladen. Lesen in der Lohnabrechnung und Aktualisieren in der Lohnabrechnung sind getrennte Berechtigungen, und das eine schliesst das andere nicht ein.
Erst dann Der Lohnansatz kann geändert werden. Ist auch nur eine der sechs nicht erfüllt, öffnet sich der Bildschirm nicht oder er öffnet sich ohne diese Aktion.
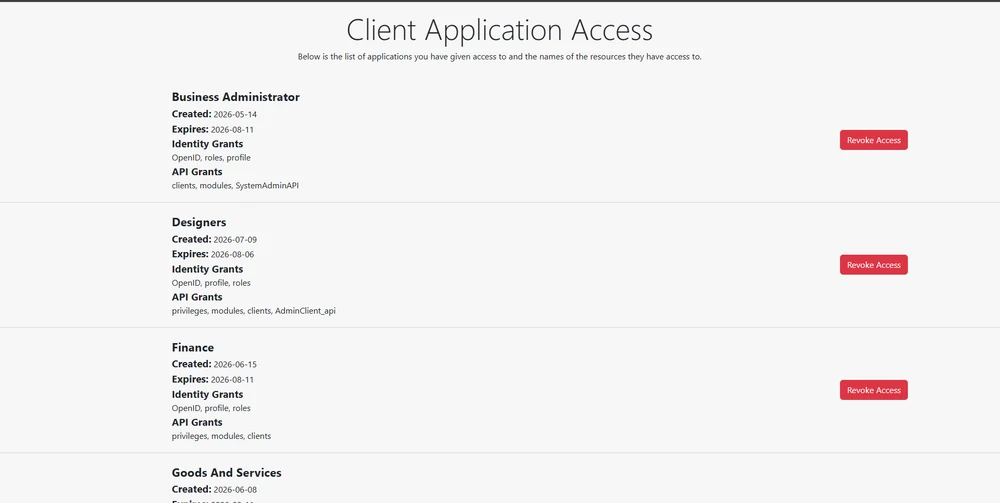
Wenn nicht eine Person zugreift, sondern eine Anwendung.
Dann gibt es keine Stelle, die aufzulösen wäre. Die Berechtigung wird deshalb der Anwendung selbst erteilt und dort aufgeführt, wo sie sichtbar ist: welche Identitäts- und API-Scopes sie erhalten hat, wann sie erteilt wurde, wann sie abläuft und das Steuerelement, mit dem sie entzogen wird. Zugriff, der nicht sichtbar ist, lässt sich nicht kontrollieren – und hier wird er sichtbar.
Was tatsächlich festgehalten wird – und was es umfasst.
- Ein laufender Antrag führt seinen eigenen Prüfpfad
- Eine Prozessinstanz erfasst die Übergänge, die sie durchlaufen hat, und die Version der Definition, unter der sie lief – so lässt sich auch im Nachhinein beantworten, nach welchen Regeln ein bestimmter Antrag entschieden wurde. Process Builder
- Anstellungszuordnungen werden historisiert
- Die aktuelle Zuordnung ist gekennzeichnet, die früheren bleiben mit ihren Daten erfasst – so hat die Frage, wer eine Stelle innehatte, als etwas geschah, eine Antwort. Anstellung & Verträge
- Die Zustimmung zum Haftungsausschluss wird erfasst
- Der Hinweis, den die Nutzenden akzeptieren müssen, wird einmal für die Organisation veröffentlicht, und jede Zustimmung wird bei der Person protokolliert, die sie gegeben hat. Unternehmenseinrichtung
Was diese Seite nicht behauptet.
- Es wird keine Zertifizierung behauptet. continON wird hier weder als zertifiziert noch als auditiert oder nach ISO 27001, SOC 2, HIPAA, PCI DSS oder einem anderen Regelwerk geprüft dargestellt, und auf dieser Website erscheint kein Compliance-Siegel.
- Zwei-Faktor-Authentifizierung gibt es als Einrichtung einer Authenticator-App pro Person. Sie wird nicht als organisationsweit erzwungen beschrieben, und es gibt keinen zweiten Faktor per SMS oder E-Mail.
- Eine Föderation mit einem externen Identitätsanbieter wird nicht angeboten. Die technische Anbindung dafür existiert in der Codebasis, ist aber zurzeit deaktiviert; sie wird deshalb nicht als Funktion dargestellt, die Sie heute kaufen können.
- Nicht alles wird protokolliert. Die oben genannten Prüfpfade sind bestimmte, tatsächlich vorhandene; diese Seite behauptet kein umfassendes Prüfprotokoll über jeden Bildschirm und jedes Feld.
- Über das Sichtbare hinaus wird keine Verschlüsselungseigenschaft behauptet: Öffentliche Hostnamen werden über TLS ausgeliefert, und gespeicherte Schlüssel für externe APIs sind im Ruhezustand verschlüsselt. Zu Daten im Ruhezustand oder bei der Übertragung wird nichts Weiteres behauptet.
Bringen Sie Ihre Sicherheitsprüfung mit.
Eine Arbeitssitzung auf einem bereinigten Mandanten mit Ihren eigenen Fragen: wie eine Gruppe aufgebaut ist, was eine Stelle tatsächlich zugänglich macht und wie eine Anwendungsberechtigung aussieht, wenn sie widerrufen wird.