

PlattformIdentität & Zugriff
Ein Konto belegt, wer Sie sind. Es entscheidet nicht, was Sie tun dürfen.
In continON sind das getrennte Fragen mit getrennten Antworten. Die Anmeldung stellt eine Identität fest – und nicht mehr. Worauf diese Identität zugreifen darf, wird danach zusammengesetzt: aus dem Anstellungsdatensatz, zu dem sie gehört, der Lizenz der Organisation, der Stelle, die die Person besetzt, und den Rechten, die sich aus dieser Stelle ergeben – ermittelt bei der Anmeldung, jedes Mal.
Demo anfragen
Die Folge Weil Befugnisse abgeleitet und nicht pro Person gespeichert werden, ändert eine Versetzung, was jemand tun kann, ohne dass etwas neu erteilt werden muss – und eine Liste persönlicher Berechtigungen, die veralten könnte, entsteht gar nicht erst.
Sechs Dinge müssen bekannt sein. Sie werden in dieser Reihenfolge bekannt.
- Benutzerkonto
Eine continON-ID
Dass die Person an der Tastatur diejenige ist, für die das Konto steht – und, sofern sie ihn aktiviert hat, dass sie auch über den zweiten Faktor verfügt.
Noch offenAlles. Ein Konto allein erreicht nichts: Es ist noch keinem Unternehmen, keiner Funktion und keiner Berechtigung zugeordnet.
- BenutzerkontoAnstellungsdatensatz
Die mitarbeitende Person, zu der das Konto gehört
Für welche Organisation diese Person arbeitet. Das Konto ist mit einem Anstellungsdatensatz verknüpft, und dieser gehört zu genau einer Organisation.
Noch offenWelche Teile von continON diese Organisation überhaupt hat und was diese bestimmte Person darin tun darf.
- BenutzerkontoAnstellungsdatensatzOrganisationslizenz
Wofür die Organisation lizenziert ist
Welche Module für diese Organisation bestehen und bis wann. Die Lizenz ist die äussere Grenze: Nichts innerhalb davon kann mehr erteilen, als sie erlaubt.
Noch offenAuf welche dieser lizenzierten Module diese Person zugreift und mit welchen Rechten.
- BenutzerkontoAnstellungsdatensatzOrganisationslizenzStelle
Die Position der Person in einer Einheit
Welche Berechtigungspakete gelten. Pakete werden der Stelle im Organigramm erteilt; sie folgen also der Stelle und nicht der Einzelperson.
Noch offenDie genauen Anwendungen und die genauen Rechte, die sich aus dem Paket ergeben.
- BenutzerkontoAnstellungsdatensatzOrganisationslizenzStelleBerechtigungen
Das Paket oder eine ausdrückliche Zuweisung
Welche Anwendungen sich öffnen und welche benannten Rechte damit verbunden sind. Eine Person kann von ihrer Position erben, ein Paket übernehmen oder einen ausdrücklich festgelegten Satz erhalten.
Noch offenWas das auf der Ebene eines einzelnen Bildschirms und einer einzelnen Schaltfläche bedeutet.
- BenutzerkontoAnstellungsdatensatzOrganisationslizenzStelleBerechtigungenFormular und Aktion
Ein Recht auf einem benannten Formular
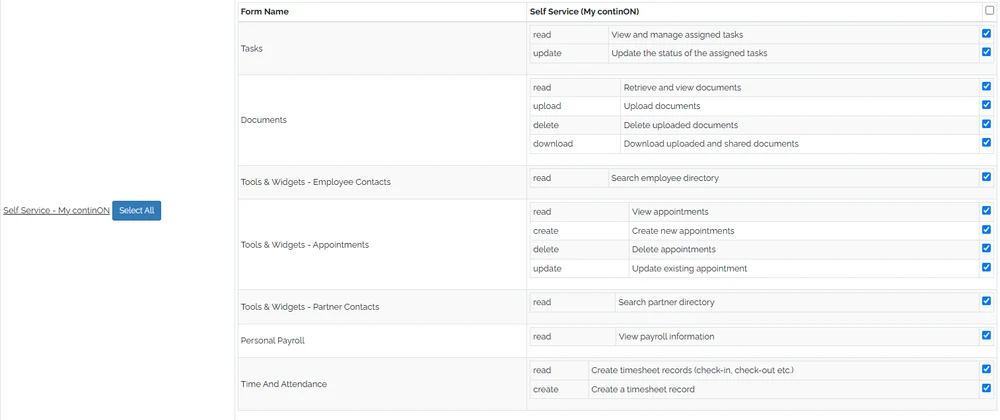
Die Antwort. Rechte gelten pro Formular und pro Aktion – lesen, erstellen, ändern, löschen, herunterladen – und nicht als eine grobe Rolle, die überall dasselbe bedeutet.
Noch offenNichts. Hier endet die Kette, und sie wird bei der nächsten Anmeldung neu abgeleitet, statt gespeichert zu werden und zu veralten.
Eine Sitzung, und die Anwendungen vertrauen ihr.
Jede continON-Anwendung ist Client eines einzigen Autorisierungsdienstes; eine Person meldet sich also einmal an und wechselt zwischen den Anwendungen, ohne sich erneut zu authentifizieren. Die oben beschriebene Kette wird in diese Sitzung aufgelöst – deshalb kann jede Anwendung entscheiden, was sie anzeigt, ohne eine eigene Kopie davon zu führen, wer wer ist.
Der Autorisierungsdienst stammt von continON selbst und wird pro Umgebung bereitgestellt, zusammen mit der übrigen Workload. Wo er läuft, ist eine Frage der Bereitstellung, nicht der Identität. Wo continON läuft
- Unternehmensverwaltung
- Finanzen
- Waren & Dienstleistungen
- Personalwesen
- Arbeitsmanagement
- Online-Rekrutierung
Die letzten beiden Glieder, im Produkt.
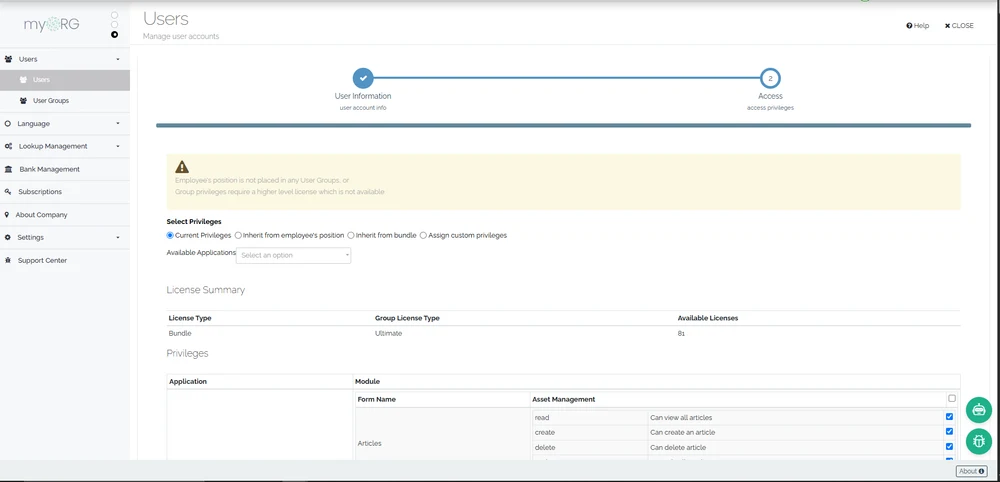
Woher das Paket kommt
Rechte werden von der Position der mitarbeitenden Person geerbt, aus einem Paket übernommen oder ausdrücklich zugewiesen – und die Lizenzübersicht daneben ist die Grenze, die keiner dieser Wege überschreiten kann.
Was ein Recht eigentlich ist
Keine Rolle. Ein benanntes Formular und die einzelnen Aktionen darauf – lesen, erstellen, ändern, löschen, herunterladen –, jede einzeln erteilt oder nicht.
Was das Konto selbst steuert – und was nicht.
Ein zweiter Faktor per Authenticator-App
Jedes Konto kann eine Authenticator-App per QR-Code registrieren, Wiederherstellungscodes aufbewahren und einen Browser als vertrauenswürdig speichern. Nach der Registrierung wird der zweite Faktor bei der Anmeldung abgefragt.
Aktiviert wird er von der kontoinhabenden Person. continON bietet zurzeit keine organisationsweite Einstellung, die jedes Konto zur Nutzung verpflichtet.
Eine Passwortrichtlinie mit Passworthistorie
Passwörter haben eine Mindestlänge und -komplexität, dürfen kürzlich verwendete nicht wiederholen und werden von der kontoinhabenden Person per E-Mail zurückgesetzt, nicht über die Administration.
Die Personendaten im Konto
Im eigenen Profil kann eine Person die zu ihrem Konto gespeicherten Personendaten exportieren und deren Löschung beantragen, bestätigt mit ihrem Passwort.
Das ist Selbstbedienung im Konto. Für Anfragen, die im Namen einer anderen Person gestellt werden, gibt es keinen Workflow auf Administrationsseite.
Wer überhaupt ein Konto anlegen kann
Die Selbstregistrierung ist ausgeschaltet. Konten existieren, weil die Organisation sie angelegt hat – deshalb kann die Kette oben bei einem Anstellungsdatensatz beginnen.
Hier nicht behauptet Diese Seite beschreibt, wie Befugnisse abgeleitet werden. Sie macht keine Aussage zu einer Zertifizierung, und sie beschreibt keine Föderation mit einem externen Identitätsanbieter – diese Anbindung ist im System vorhanden, aber in dem Zustand, den wir verifizieren können, nicht aktiviert; deshalb wird sie nicht als Funktion veröffentlicht.
Versetzen Sie eine Person und sehen Sie, wie ihr Zugriff mitwandert.
Auf einem bereinigten Mandanten: sich einmal für alle Anwendungen anmelden, dann eine Stelle neu besetzen und sehen, worauf dasselbe Konto danach zugreifen kann – ohne dass etwas von Hand erteilt wird.